Mostrando entradas con la etiqueta HACKERS. Mostrar todas las entradas

28 jun 2016

¿Cómo es el Equipo de un Hacker?

Un fotógrafo nos muestra el arsenal secreto que llevan en sus mochilas

La palabra hacker tiene connotaciones negativas. Generalmente, al escucharla, la gente tiende a imaginarse a alguien con un ordenador penetrando en cuentas bancarias para robar millones, o manipulando las claves que controlan el lanzamiento de un silo de misiles. ¡Cuanto daño hizo Juegos de guerra!
Y, lo cierto es que, la gran mayoría de los hackers no son delincuentes ni nada por el estilo. Son personas que dominan la tecnología a la perfección, y utilizan el software de manera creativa. Pero, ¿con qué herramientas trabajan?
El fotógrafo eslovaco Martin Haburaj (con la colaboración de Ivana Laila Drobna) ha retratado lo que llevan en sus mochilas muchos de estos anónimos genios informáticos que se reúnen en el ProgressBar, un lugar de encuentro para hackers en la ciudad de Bratislava. Y el resultado es realmente curioso. No se pierdan estos magníficos bodegones tecnológicos.
Fotos publicadas por cortesía de Martin Haburaj.


.

23 jun 2014

Ingeniería social: el arte del engaño

Manipulando la mente humana


Hoy en día, uno de los activos más valiosos para las organizaciones es la información. Compartir información con otras entidades, sugiere la mayoría de las veces una invasión de la privacidad.
Por ello, las instituciones (gubernamentales, educativas, financieras, etc.) buscan la manera de implementar controles de seguridad para proteger su información, como circuitos de cámaras, cajas fuertes, firewalls, etc., medidas que además resultan costosas.
Sin embargo, hay un recurso inseguro que almacena información muy sensible: la mente humana. Ya sea por olvido o por el reto que implica asegurar la información dentro de las cabezas de sus empleados, las organizaciones no le prestan mucha atención a este aspecto.
Sin importar cuántos candados físicos o lógicos haya para proteger un activo, al dar acceso a una persona, siempre existirá un riesgo humano presente, y por tanto, vulnerable a ingeniería social.
¿Qué es la Ingeniería Social?
La Ingeniería Social es el acto de manipular a una persona a través de técnicas psicológicas y habilidades sociales para cumplir metas específicas. Éstas contemplan entre otras cosas: la obtención de información, el acceso a un sistema o la ejecución de una actividad más elaborada (como el robo de un activo), pudiendo ser o no del interés de la persona objetivo.
La Ingeniería Social se sustenta en un sencillo principio: “el usuario es el eslabón más débil”. Dado que no hay un solo sistema en el mundo que no dependa de un ser humano, la Ingeniería Social es una vulnerabilidad universal e independiente de la plataforma tecnológica. A menudo, se escucha entre los expertos de seguridad que la única computadora segura es la que esté desenchufada, a lo que, los amantes de la Ingeniería Social suelen responder que siempre habrá oportunidad de convencer a alguien de enchufarla.
La Ingeniería Social es un arte que pocos desarrollan debido a que no todas las personas tienen “habilidades sociales”. Aún así, hay individuos que desde pequeños han demostrado tener la aptitud y con un poco de entrenamiento convertirla en el camino ideal para realizar acciones maliciosas. Por ejemplo, hay crackers que en vez de perder horas rompiendo una contraseña, prefieren conseguirla preguntando por teléfono a un empleado de soporte técnico.

Formas de ataque

Las formas de ataque son muy variadas y dependen de la imaginación del atacante y sus intereses. En general, los ataques de Ingeniería Social actúan en dos niveles: el físico y el psicosocial. El primero describe los recursos y medios a través de los cuales se llevará a cabo el ataque, y el segundo es el método con el que se engañará a la víctima.
Las formas usadas a nivel físico son:
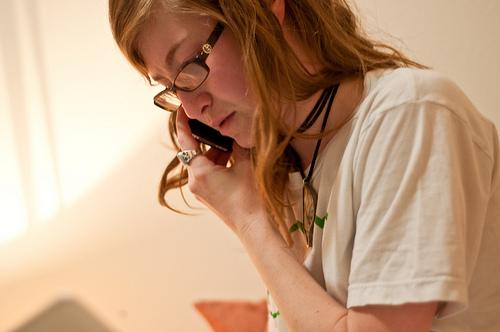
  • Ataque por teléfono. Es la forma más persistente de Ingeniería Social. En ésta el perpetrador realiza una llamada telefónica a la víctima haciéndose pasar por alguien más, como un técnico de soporte o un empleado de la misma organización. Es un modo muy efectivo, pues las expresiones del rostro no son reveladas y lo único que se requiere es un teléfono.  
  •                                 
  • rev10_ingesoc_img2                           
  • Ataque vía Internet. Desde que Internet se volvió uno de los medios de comunicación más importantes, la variedad de ataques en red se incrementaron tanto como la gran cantidad de servicios que existen en él. Los ataques más comunes son vía correo electrónico (obteniendo información a través de un phishing o infectando el equipo de la víctima con malware), web (haciendo llenar a la persona objetivo un formulario falso) o inclusive conversando con personas específicas en salas de chat, servicios de mensajería o foros.
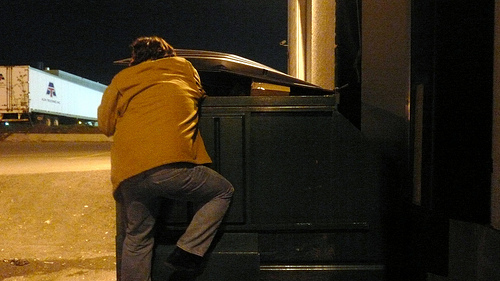
  • Dumpster Diving o Trashing (zambullida en la basura). Consiste en buscar información relevante en la basura, como: agendas telefónicas, organigramas, agendas de trabajo,  unidades de almacenamiento (CD’s, USB’s, etc.), entre muchas otras cosas.    
rev10_ingesoc_img3
  • Ataque vía SMS (mensaje de textos). Ataque que aprovecha las aplicaciones de los celulares. El intruso envía un mensaje SMS a la víctima haciéndola creer que el mensaje es parte de una promoción o un servicio, luego, si la persona lo responde puede revelar información personal, ser víctima de robo o dar pié a una estafa más elaborada.
  • Ataque vía correo postal. Uno de los ataques en el que la víctima se siente más segura, principalmente por la fiabilidad del correo postal. El perpetrador envía correo falso a la víctima, tomando como patrón alguna suscripción de una revista, cupones de descuento, etc. Una vez que diseña la propuesta para hacerla atractiva, se envía a la víctima, quien si todo sale bien, responderá al apartado postal del atacante con todos sus datos.
  • Ataque cara a cara. El método más eficiente, pero a la vez el más difícil de realizar. El perpetrador requiere tener una gran habilidad social y extensos conocimientos para poder manejar adecuadamente cualquier situación que se le presente. Las personas más susceptibles suelen ser las más “inocentes”, por lo que no es un gran reto para el atacante cumplir su objetivo si elige bien a su víctima.
Por otro lado, existen entornos psicológicos y sociales que pueden influir en que un ataque de ingeniería social sea exitoso. Algunos de ellos, son:
  • Exploit de familiaridad”. Táctica en que el atacante aprovecha la confianza que la gente tiene en sus amigos y familiares, haciéndose pasar por cualquiera de ellos. Un ejemplo claro de esto ocurre cuando un conocido llega a una fiesta con uno de sus amigos. En una situación normal nadie dudaría de que ese individuo pudiera no ser de confianza. Pero ¿de verdad es de fiar alguien a quien jamás hemos tratado?
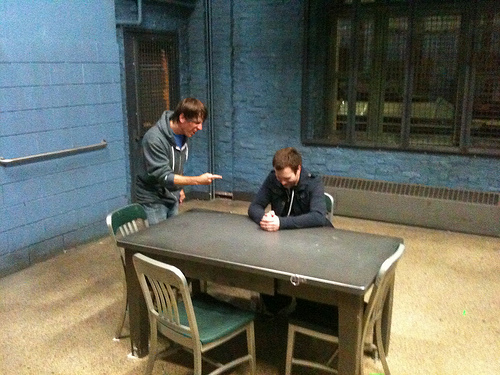
  • Crear una situación hostil. El ser humano siempre procura alejarse de aquellos que parecen estar locos o enojados, o en todo caso, salir de su camino lo antes posible. Crear una situación hostil justo antes de un punto de control en el que hay vigilantes, provoca el suficiente estrés para no revisar al intruso o responder sus preguntas. 
rev10_ingesoc_img4
  • Conseguir empleo en el mismo lugar. Cuando la recompensa lo amerita, estar cerca de la víctima puede ser una buena estrategia para obtener toda la información necesaria. Muchas pequeñas y medianas empresas no realizan una revisión meticulosa de los antecedentes de un nuevo solicitante, por lo que obtener un empleo donde la víctima labora puede resultar fácil.
  • Leer el lenguaje corporal. Un ingeniero social experimentado puede hacer uso y responder al lenguaje corporal. El lenguaje corporal puede generar, con pequeños, detalles una mejor conexión con la otra persona. Respirar al mismo tiempo, corresponder sonrisas, ser amigable, son algunas de las acciones más efectivas. Si la víctima parece nerviosa, es bueno reconfortarla. Si está reconfortada, ¡al ataque!
  • Explotar la sexualidad. Técnica casi infalible. Las mujeres que juegan con los deseos sexuales de los hombres, poseen una gran capacidad de manipulación, ya que el hombre baja sus defensas y su percepción. Probablemente suene asombroso, pero es aprovechar la biología a favor.

¿Cómo defenderse contra la Ingeniería Social?

La mejor manera de enfrentar el problema, es concientizar a las personas al respecto. Educarles sobre seguridad y fomentar la adopción de medidas preventivas. Otros mecanismos sugeridos son:
  • Nunca divulgar información sensible con desconocidos o en lugares públicos (como redes sociales, anuncios, páginas web, etc.).
  • Si se sospecha que alguien intenta realizar un engaño, hay que exigir se identifique y tratar de revertir la situación intentando obtener la mayor cantidad de información del sospechoso.
  • Implementar un conjunto de políticas de seguridad en la organización que minimice las acciones de riesgo.
  • Efectuar controles de seguridad física para reducir el peligro inherente a las personas.
  • Realizar rutinariamente auditorías y pentest usando Ingeniería Social para detectar huecos de seguridad de esta naturaleza.
  • Llevar a cabo programas de concientización sobre la seguridad de la información.

Conclusiones

La seguridad de la información no sólo debe entenderse como un conjunto de elementos técnicos y físicos, sino como un proceso cultural de personas y organizaciones. Si el usuario es el eslabón más débil, deben existir controles que ayuden a disminuir el riesgo que éste pueda representar.
Kevin Mitnick, el hacker más reconocido a nivel mundial y experto en Ingeniería Social, concluye: “Puedes gastar una fortuna en tecnología y servicios… y como sea, tu infraestructura de red podría estar vulnerable a la forma más vieja de manipulación”.
Ahora que conoces más sobre la ingeniería social y la seguridad de la información, la próxima vez que sientas que tu información está completamente segura, recuerda que no todas las intrusiones son siempre tan obvias como esta:
rev10_ingesoc_img5
.

6 oct 2013

Implantes con password

Marcapasos y otros dispositivos no están exentos del ataque de los `hacker´


Los implantes médicos son cada vez más frecuentes en el mundo de la salud. Pero, hasta ahora, nadie se había preocupado por su seguridad. ¿Qué pasa si algún hackerdecide piratear un marcapasos? Las consecuencias pueden ser dramáticas.
Para evitarlo, Ari Juels, Masoud Rostami y Farinaz Koushanfar, investigadores de los laboratorios H2H, en colaboración con la Rice University, ha ideado la solución: generar un password que permita o deniegue el acceso al implante.
En el estudio, estos tres científicos proponen dotar de una base externa a los servicios de emergencia. Básicamente, la forma de funcionar consiste en que este terminal identifica el ritmo y la actividad cardiaca mediante un electrocardiograma (ECG) que actúa como una fuente biológica que genera números aleatorios. El objetivo es que esta información se comparta entre el dispositivo y el equipo médico. Una vez que el algoritmo se compara con la señal que emite el implante, proporciona el password que permite el acceso a su manipulación.

.

20 dic 2012

Los siete pecados capitales en internet

Los cibercriminales explotan instintos que nos hacen vulnerables


El fenómeno de la "ingeniería social" está detrás de la gran mayoría de los trucos de cibercriminales exitosos.
Lejos de lo que puedan pensar, no estamos hablando de un nuevo y sofisticado término tecnológico, sino de algo de toda la vida, base de los clásicos "timos" o "estafas" que se aprovechan de la inocencia o la guardia baja del incauto.
En la modernidad esto ha sido actualizado, y en el mundo de la informática estos trucos reciben nombres como "phishing" o "smishing".
Estamos hablando de algo que saca partido de determinadas idiosincrasias humanas, lo que podríamos llamar los "siete pecados capitales" de la ingeniería social.
Alan Woodward, quien trabaja como consultor en ciberseguridad para el gobierno de Reino Unido, explica  cuáles son estos pecados con graves consecuencias tanto en el mundo real como en el del ciberespacio.

Apatía

Normalmente asumimos que otros "deben" haber tomado las precauciones necesarias para mantenernos seguros.
Tristemente, esto nos lleva a una falta de conciencia del peligro y en el mundo de los hackers esto puede ser fatal.
Cuando estamos en un hotel y programamos un número para la caja de seguridad con el fin de mantener nuestras pertenencias a buen resguardo, ¿a alguien se le ocurre asegurarse de que el número de anulación de código está a salvo?
Porque casi siempre estos números son 0000 o 1234.

Curiosidad

  El "phising" involucra en ocasiones
  correos electrónicos diseñados para
  que revelemos nuestra contraseña.  
Los seres humanos somos curiosos por naturaleza. Sin embargo, la inocencia o la curiosidad desinformada genera muchas víctimas.
Los criminales saben que somos curiosos y tratan de tentarnos con ello.
Si vemos una puerta desconocida en un edificio que frecuentamos, todos nos preguntaremos adónde lleva y nos veremos tentados a abrirla y averiguarlo, lo que en el mundo de la red puede ser una trampa esperando al usuario inocente.
Un colega creó una página de internet con un botón que decía "no apretar" y se quedó sorprendido al ver que la mayoría de gente hacía clic.
Sea curioso, pero tenga un grado saludable de sospecha.

Candidez

A menudo se piensa que esto es un término despectivo, pero lo cierto es que todos pecamos de ello: hacemos suposiciones.
Nos tomamos en serio lo que otros dicen, especialmente fuera de nuestras áreas de especialización. Vemos un informe de alguien y asumimos que tiene autoridad.
Los timos de "phising" involucran correos electrónicos diseñados para que los internautas revelen sus palabras clave.
Se le da a un email una apariencia oficial usando el logo creíble y aparentemente procedente del correo electrónico correcto, y asumimos que es real, a pesar de cuán tontas son las instrucciones que da.
Todo esto puede ser fácilmente recreado en la red, así que nunca dé las cosas por sentadas.

Cortesía

"Si usted no sabe algo, 
o siente que algo no 
está bien, pregunte"
Todos les enseñamos a nuestros hijos a comportarse educadamente. Sin embargo, la cortesía no significa que no deberíamos discriminar en el mundo de internet.
Si usted no sabe algo, o siente que algo no está bien, pregunte. Este principio es más aplicable que nunca en el mundo virtual, donde se nos pide interactuar con gente y en sistemas que no nos son familiares.
Si alguien le llama de la nada y le dice que es de su banco, ¿le creerá? No, llámalo usted.
Y use un teléfono móvil, ya que las líneas fijas pueden quedarse conectadas a la persona que hizo la llamada en primer lugar y, aunque piense que está llamando al banco a un número válido, le estará hablando a la persona que lo llamó.

Avaricia

A pesar de lo que algunos puedan decir, todos nosotros somos susceptibles a la avaricia, incluso cuando no nos sentimos avaros.
Desde su nacimiento, la cultura de la red ha fomentado el compartir cosas gratuitamente.
Inicialmente esto se aplicó a trabajos académicos, pero a medida que internet empezó a ser comercializada a mediados de los años 90 nos dejaron con la impresión de que todavía podemos encontrar algo a cambio de nada.
Nada es realmente gratis en la red.
Tienen que recordar que, si no son un cliente que paga, es probable que usted sea el producto.
En el peor caso, descubrirá que ha descargado algo en su computador que está lejos de ser aquello que "adquirió".
Muchos virus maliciosos malware son descargados por personas que no son conscientes de que el producto "gratuito" tiene consecuencias, incluso cuando parece que hace lo que estaba destinado a hacer.

Timidez

  Una llamada del servicio de
  mantenimiento informático puede
  ser de cibercriminales ubicados
  en otro continente.  
Las personas evitan preguntar a extraños por su tarjeta de identificación, y en el mundo en línea es incluso más importante pedir las credenciales de aquellos a los que confiamos información sensible.
Una llamada de un equipo de mantenimiento informático puede ser en realidad una llamada de cibercriminales en un continente distinto.
No deje que las circunstancias lo lleven a revelar su identidad.
Por ejemplo, si alguien de mantenimiento informático le pide su contraseña para arreglar su problema, ¿cómo sabe que no han llamado a alguien más en el edificio para averiguar que usted es el que tiene la dificultad?
Este es un ataque muy común. Si al que llama le cuesta demostrar quién dice que es, debería sospechar inmediatamente.

Irreflexión


"No asuma nada, no 
crea en nadie y 
revise todo"
Pensar antes de actuar es el modo más efectivo para protegerse. Es demasiado fácil hacer clic en ese vínculo... ¡Pare!
Cuantos de nosotros, cuando leemos un vínculo aparentemente válido en un correo electrónico, nos molestamos en revisar si es realmente válido y nos desvía a una página maliciosa.
Es terriblemente fácil hacer que los vínculos parezcan válidos para atraer nuestro cursor por unos segundos antes de que apretemos para comprobar lo que es realmente: el vínculo real aparecerá si espera un momento.
Por muy cínico que parezca, la única forma de evitar esto es que practiquemos el ABC en estos casos: no asuma nada, no crea en nadie y revise todo.
Teniendo en cuenta que cada vez son más los que realizan sus compras por internet, deberíamos estar atentos frente aquellos que quieren explotar nuestros siete pecados capitales.
No dé a los delincuentes la oportunidad de arruinar sus vacaciones y recuerde que un poco de paranoia es importante en la internet.
clic

@un_mundo_feliz

.

15 oct 2012

Decálogo de consejos para preservar la seguridad de nuestro correo electrónico

  • Los enlaces, los archivos adjuntos y las solicitudes de instalar algo que incluyen algunos mensajes pueden esconder estafas online.
  • Debes extremar la precaución con las conexiones en ordenadores públicos y las redes de conexión WiFi inseguras.
  • Es importante que el propio usuario sea consciente de la información que envía a través del correo y de que ésta puede ser interceptada.
  Una persona usando un ordenador  

El correo electrónico siempre ha sido una de las herramientas más utilizadas para los ataques cibernéticos y las estafas online. El 'spam', el 'phishing' y los adjuntos maliciosos son una constante y pueden traer consecuencias nefastas.

La compañía Eset ha publicado un decálogo con consejos enfocados a ayudar a los usuarios a minimizar el impacto de esta amenaza.

Diez consejos

1. Presta mucha atención a los documentos y archivos adjuntos. Aunque se trata de una táctica antigua, los cibercriminales siguen intentando infectar los equipos de los usuarios a través de adjuntos infectados.
Descarta el spam automáticamente2. Ten cuidado con los enlaces que aparecen en los correos electrónicos. Es otra práctica muy común e igualmente peligrosa: estos enlaces redirigen a webs infectadas o a páginas desde la que se perpetran estafas. En ocasiones incluso se suplanta la identidad de compañías como Gmail, Yahoo o Facebook para fomentar que se haga clic en los enlaces.
3. Debes estar alerta con los correos de 'phishing'. Estos mensajes informan de falsas alertas de seguridad, y entre ellos destacan las amenazas de 'phishing' bancario, muy comunes.
4. Descarta automáticamente el 'spam'. "Aunque ya a nadie sorprende recibir un correo que venda Viagra, la realidad es que el clásico 'spam' sigue presente hoy en día y se siguen enviando millones de correos ofreciendo todo tipo de productos o realizando estafas", explican desde Eset.
5. Utiliza contraseñas robustas. Se desaconseja la repetición de los passwords en varios servicios y es importante que las contraseñas contengan letras y números y a poder ser haya partes en mayúsculas.
6. Ten cuidado con las conexiones desde ordenadores públicos. Es mejor no acceder a la cuenta de correo desde un equipo público, y en el caso de que sea necesario, hacerlo a través de una conexión segura y cerrando sesión cuando hayas finalizado.
Las cadenas de mensajes en muchas ocasiones esconden riesgos7. Extrema las precauciones en las redes Wi-Fi inseguras. Puede darse el caso de que alguien esté espiando dicha red.
8. Hay que estar alerta con las solicitudes de permiso para instalar algo. En muchos casos, al abrir un correo electrónico salta un mensaje que informa de la necesidad de instalar un complemento o un códec para ver el contenido.
9. Sé consciente de que las cadenas de mensajes en muchas ocasiones tienen riesgos. "Las largas cadenas de mensajes que no sirven para nada a veces son mensajes de felicidad, a veces buenos deseos, y muchas otras, hoax o falsos mensajes que invitan al usuario a hacer algo que solo perjudicará su ordenador", ha explicado Eset.
10. Debes ser "el mayor guardián de tu privacidad y de tu información sensible". En ocasiones los usuarios son su propio enemigo, puesto que cometen imprudencias como el envío de contraseñas a través del correo electrónico y otras acciones similares.


.

20 sept 2012

Los monstruos de la red


Un bestiario ilustrado de los virus informáticos más célebres


Bestiario ilustrado de los virus informáticos que atemorizaron al mundo en las últimas décadas. Una serie ideada por Bárbara Rodriguez Nuesch y Emiliano Rodriguez Nuesch e ilustrada por Guillermo Meza.


Estos bichos han causado millones de dólares en daños y mucha frustración a usuarios de computadoras en todo el mundo. El miedo que generaron y sus peculiares nombres contribuyeron a crearles una personalidad dramática y cómica que ya forma parte de la historia de la red. Aquí algunos ejemplos representativos. 

GUSANO


El gusano fue uno de los primeros depredadores de las redes informáticas en los años 70. La novela ‘Shockwave Rider’ de John Bruner fue la primera en usar el término para describir un programa que se propaga a sí mismo por redes informáticas.
En noviembre de 1988, el gusano Morris creado por Robert Tappan Morris se convirtió en el primer gusano en propagarse por la red.
Uno de los gusanos más famosos, llamado I LOVE YOU fue creado por un estudiante Filipino en mayo del año 2000 y en pocas horas se convirtió en uno de los más agresivos de la historia de las infecciones digitales.        

TROYANO

Al igual que el caballo de Troya, el Troyano accede a las máquinas y las controla sin ser advertido, normalmente bajo una apariencia inocua –una aplicación, una imagen, un archivo mp3.
Los troyanos no intentan dañar archivos tal como lo hace un virus. Los caballos troyanos pueden hacer copias de sí mismos, robar información o dañar sistemas operativos.
ZEUS fue un troyano famoso que en 2009 logró robar datos del Departamento de Transporte de Estados Unidos.

KAMASUTRA

Kamasutra fue un peculiar gusano creado en 2006, que infectó más de medio millón de computadoras de usuarios que sintieron curiosidad por el contenido sexual que prometía.
Precisamente venía adjunto a e-mails con títulos como “School Girls Fantasies”, “Hot Movie”, “Crazy Illegal Sex” o “Kamasutra Pics”.
En vez de contenido erótico, este gusano infectaba las máquinas, se autoreproducía a sí mismo, borraba archivos y se renviaba usando la agenda de direcciones.

FUJIMORI

Fue un gusano escrito en Visual Basic en el 2001. 
Se reproducía por correo anunciando la falsa noticia del retorno al poder del ex-presidente Alberto Fujimori.
También circuló de la mano de una falsa noticia anunciando su supuesto suicidio.

USB STORM

El Storm Worm fue un Troyano que afectó millones de máquinas en el 2007, transmitiéndose a través de dispositivos USB (memoria).
Esta visualización animada muestra cómo Storm Worm se propagó por el mundo.

ESPÍA

Un programa espía no es un virus sino un parásito que accede la información de ordenadores y luego lo transmite a una fuente externa.

No es considerado ilegal, ya que se aprovecha de los usuarios distraídos que aceptan instalar el soft que le permite propagar información privada.
Aquí puedes consultar información sobre los programas espías.

MELISSA

Melissa fue un virus macro que causó pavor en la red en el año 1999.
Fue creado por David L Smith quien se inspiró en una stripper de Miami para darle su nombre.
El virus venía Escondido dentro de un archivo llamado list.doc que contenía passwords con acceso a 80 sitios de contenido pornográfico.

ANA KOURNIKOVA


El virus Anna Kournikova fue creado por un programador holandés llamado Jan De Wit en el año 2001.
El mail en el que venía adjunto prometía mostrar una fotografía de la famosa tenista rusa.
Fue un virus similar al ILOVEYOU pero no dañaba los datos de la computadora infectada.

En este link podrás leer una historia completa de viruses y gusanos.


Esta serie fue ideada por Bárbara Rodriguez Nuesch y Emiliano Rodriguez Nuesch e ilustrada por Guillermo Meza.


.

Related Posts Plugin for WordPress, Blogger...

Quizás También Te interese

ANUNCIA AQUI / PUBLICIDAD PERSONALIZADA WEB 3.0

CONTAMOS CON UN SISTEMA INTEGRAL DE PUBLICIDAD PERSONALIZADO POR INTERNET WEB - 3.0,..... MÁS DE 270 MIL VISITANTES O LECTORES MENSUALES AL BLOG, BASES DE DATOS DE E-MAILS O CORREOS ELECTRÓNICOS, SOFTWARE / ROBOT PARA ENVÍOS DE MENSAJES DE TEXTO A TELÉFONOS MÓVILES, ENLACES Y ANEXOS A REDES SOCIALES Y CHATS SOCIALES, USO DE APLICACIONES COMO WHATSAPP Y OTROS.

Contactarse a: - planetainformes@gmail.com

Móvil: +51 - 959567777 , +51 - 977851768 ,
Arequipa - Perú


ESPACIO DISPONIBLE - ANUNCIA AQUI

ESPACIO DISPONIBLE - ANUNCIA AQUI
GARANTIA DE IMPACTO VISUAL